Cyber-Angriffe auf Kritische Infrastrukturen: So lassen sich die Angriffsflächen von Energieversorgern und anderen KRITIS-relevanten Organisationen signifikant reduzieren.
Traurige Normalität: Cyber-Angriffe auf Kritische Infrastrukturen
Der “Cyberwar” ist da und er wird wohl auch bleiben!
Ja, manchmal muss man drastische Worte verwenden, um die aktuelle Situation zu verdeutlichen. Denn Unternehmen, Organisationen und Behörden stehen täglich “unter Beschuss”. Die sogenannten Cyber-Kriminellen machen vor nichts und niemandem Halt. Dies gilt erst recht für wichtige Sektoren und Kritische Infrastrukturen (KRITIS). Diese sind sogar besonders gefährdet.
Das Medienecho belegt es: Seit einigen Jahren berichtet die Presse fast täglich, dass Energieversorger, deutsche Stromlieferanten und andere KRITIS-Betreiber Ziel von Angriffen waren, die erfolgreich durchgeführt wurden.
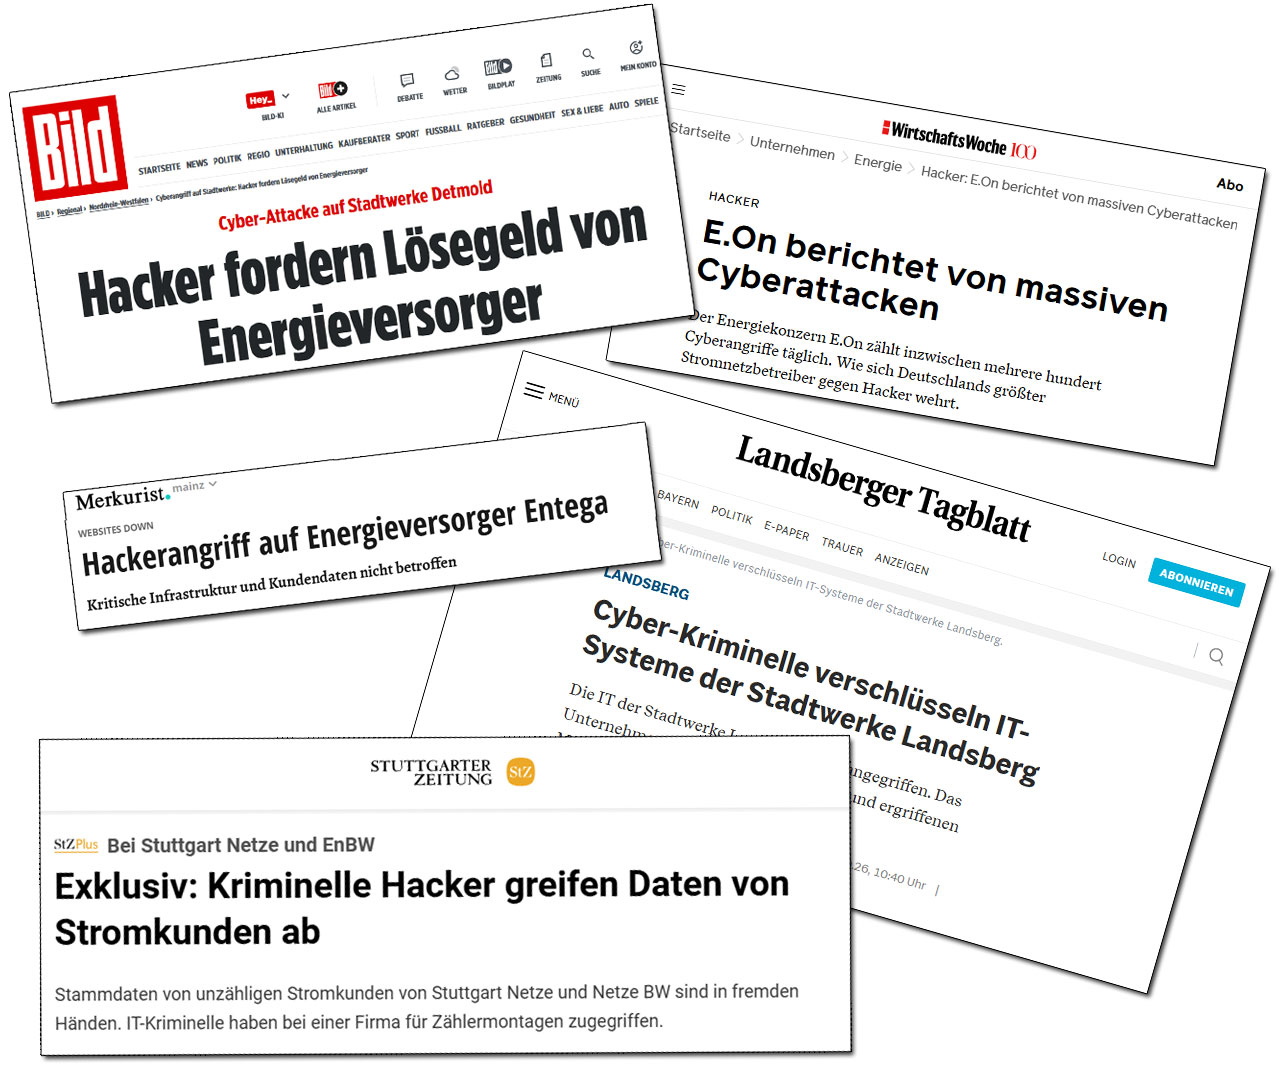
Verständlich, dass ständig neue IT-Verordnungen, -Gesetze und -Normen vorschreiben, dass unter anderem Kritische Infrastrukturen besser abgesichert werden müssen.
Die Herausforderungen sind allerdings sehr komplex, denn es gibt nicht die eine Lösung, die alle Bedrohungen abwehrt. Stattdessen müssen Sie als IT-Security-Verantwortlicher eine Vielzahl von Maßnahmen ergreifen, um Ihre Infrastruktur widerstandsfähiger zu machen.
Wie lässt sich die KRITIS-Sicherheit erhöhen?
Von Anti-Malware-Suiten über Systeme zur Anomalieerkennung bis hin zu SIEM-Lösungen: Jede Methode und Technologie hat ihre Daseinsberechtigung im Kampf gegen Hacker und “Cyber-Gangster”.
Allerdings sollten sich Energieversorger und andere KRITIS-relevante Organisationen nicht nur auf die Erkennung von Cyber-Attacken und deren Abwehr konzentrieren. Viel essentieller ist es, die Infrastruktur grundlegend abzusichern, sodass es weniger Angriffsfläche gibt – und damit ein deutlich kleineres Risiko für erfolgreiche Cyber-Angriffe.
In der ISO 27001:2022 und vielen weiteren Cybersecurity-Regularien (beispielsweise NIS2 und KRITIS-Dachgesetz) nimmt eine Maßnahme eine bedeutende Rolle ein: Die sichere Konfiguration der Systeme, auch als Systemhärtung (engl. System Hardening) bekannt. Denn nach einer Härtung weisen IT-Infrastrukturen deutlich weniger Schwachstellen auf.
Womit können KRITIS-Systeme gehärtet werden?
Die Härtung von IT-Infrastrukturen ist – leider – keine einfache Aufgabe. Die Empfehlungen von Microsoft, dem BSI (Bundesamt für Sicherheit in der Informationstechnik) oder dem CIS (Center for Internet Security) umfassen Tausende Punkte.
Wenn Sie sich mit IT-Administration auskennen, wissen Sie: Manuelle Systemhärtung, egal ob per GPO oder Script, kostet viel Zeit. Die Einstellungsmöglichkeiten sind vielfältig, die Ausnahmenverwaltung verlangt Strukturen und ein Monitoring zur Laufzeit muss auch noch aufgesetzt werden.
Besteht Ihre IT-Systemlandschaft aus Dutzenden oder gar Hunderten von IT-Systemen, Servern sowie IoT- oder OT-Systemen, stellt die Härtung eine enorme Herausforderung dar. Manuell können Sie sie kaum mit normalen IT-Ressourcen bewältigen. Deshalb gilt es als sinnvoll, die Systemhärtung prozessintegriert und toolgestützt einzuführen. Dies ist beispielsweise mit dem Enforce Administrator möglich.
Auf diese Lösung setzt unter anderem STADTWERK AM SEE. Wie das Hardening-Projekt realisiert wurde, können Sie in unserer Success Story nachlesen. Und dieses Video fasst alle Maßnahmen und Schritte sehr gut zusammen:
Was geschieht, wenn Kritische Infrastrukturen nicht richtig gesichert werden?
Cyber-Angriffe auf Kritische Infrastrukturen nehmen zu. Diese Tatsache lässt sich nicht leugnen. Die Frage ist also nicht, _ob_ ein Unternehmen angegriffen wird, sondern _wann_. Eine erfolgreiche Attacke kann schwerwiegende Folgen mit sich bringen.
Denn: “Cyber-Gangster” haben zunehmend das Ziel, brisante Informationen zu stehlen (zum Beispiel Kundendaten) oder Daten zu verschlüsseln, um Geld für die Freigabe zu erpressen. Ebenso können die Angreifer auch Maschinen und Systeme deaktivieren oder gar nachhaltig beschädigen.
Immer mehr Cyber-Angriffe verursachen mittlerweile Schäden in (mehrfacher) Millionenhöhe. Auf diesen Kosten bleiben Unternehmen und Energieversorger im schlimmsten Fall alleine sitzen. Warum? Zahlreiche Versicherer, die Cyber-Versicherungen offerieren, setzen vermehrt auf striktere Richtlinien und anspruchsvollere Bedingungen. Die Systemhärtung ist dabei eine Maßnahme, die in vielen dieser Cyber-Versicherungen vermehrt vorkommt!
Ohne den Nachweis einer sicheren Konfiguration erhält man entweder gar keine oder eine sehr teure Police. Oder die Versicherung zahlt im Schadensfall nicht, weil es Hackern zu leicht gemacht wurde, in die IT-Systeme einzudringen.
Bilder: Magnific AI /
Screenshots: BILD.de, Wiwo.de, Merkurist.de,
Landsberger Tagblatt, Stuttgarter Zeitung