Wussten Sie, dass Sie mit einer ISO-27001-Zertifizierung nicht automatisch die Vorgaben von NIS2 erfüllen? Und wissen Sie, welche wichtige Rolle eine professionelle Systemhärtung spielt? Wir erläutern Ihnen die Faktenlage.
Die ISO 27001 ist ein starkes Fundament, aber…
Viele Unternehmen nutzen die DIN EN ISO 27001:2022 (kurz: ISO 27001) als Nachweis, dass sie ihre IT-Sicherheit professionell regeln. Das ist grundsätzlich eine gute Entscheidung. Denn die Norm liefert bewährte Prozesse und Kontrollen für ein Informationssicherheits-Managementsystem (ISMS).
Mit der Umsetzung deckt man auch einen großen Teil der technischen und organisatorischen Maßnahmen ab, die das BSI Gesetz (BSIG) fordert. Und viele Cyber-Versicherer bestehen mittlerweile darauf, dass Organisationen nach ISO 27001 zertifiziert sind – ansonsten gibt es unter Umständen keine Policen oder nur zu unattraktiven Konditionen.
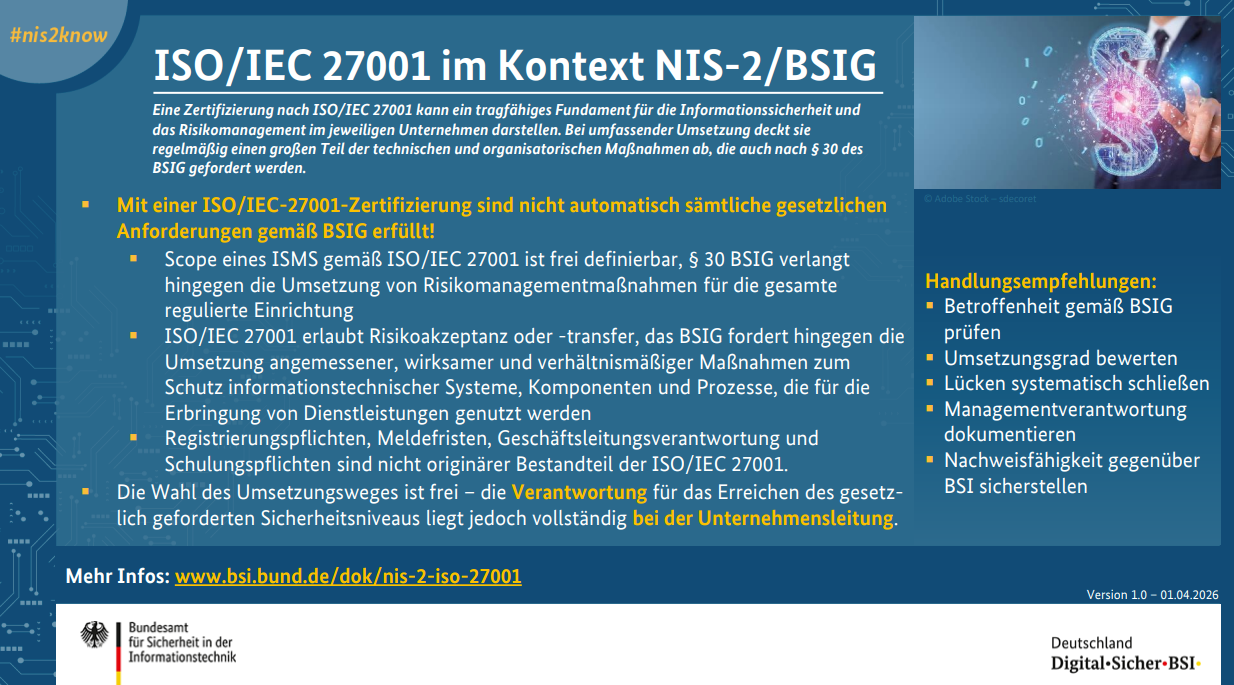
Aber das BSI stellt auf seiner Seite „#nis2know: ISO 27001″ unmissverständlich klar:
🛑 Eine ISO-27001-Zertifizierung bedeutet nicht automatisch, dass ein Unternehmen NIS2-konform ist oder sämtliche Anforderungen nach § 30 BSIG erfüllt!
Die Gründe, warum eine Erfüllung der ISO 27001 nicht ausreicht
Sie halten sich an die zahlreichen Vorgaben der ISO 27001? Sehr gut. Aber das reicht nicht aus, wenn Ihre Organisation unter NIS2 fällt! Das deutsche Bundesamt für Sicherheit in der Informationstechnik (BSI) nennt drei zentrale Gründe:
Scope
Der Geltungsbereich eines ISMS ist frei definierbar. Er kann sich auf einzelne Geschäftsbereiche oder Standorte beschränken. Das BSIG verlangt dagegen die Umsetzung von Risikomanagement-Maßnahmen für die gesamte regulierte Einrichtung.
Risikobehandlung
Die ISO 27001 erlaubt eine Risikoakzeptanz oder einen Risikotransfer. Das BSIG fordert hingegen die tatsächliche Umsetzung angemessener, wirksamer und verhältnismäßiger Maßnahmen. Ein “Wir tolerieren einfach gewisse Risiken” gibt es bei NIS2 nicht.
Formale Pflichten
Schulungs- und Registrierungspflichten, Meldefristen sowie die Verantwortung der Geschäftsleitung sind kein originärer Bestandteil der Norm. Aber bei NIS2 spielen sie eine elementare Rolle.
Warum Risikoakzeptanz keine gute Lösung ist
Die ISO 27001 kennt in der Risikobehandlung (Klausel 6.1.3) vier grundsätzliche Optionen: Ändern, Akzeptieren, Vermeiden und Übertragen.
Ändern
Die Risiken werden durch geeignete Maßnahmen modifiziert, um bspw. die Auswirkungen von Cyber-Angriffen zu senken.
Akzeptieren
Man geht die Risiken bewusst ein, weil die Änderungen bspw. wirtschaftlich nicht sinnvoll sind.
Vermeiden
Sie vermeiden Risiken, indem riskante Aktivitäten eingestellt oder gar nicht erst aufgenommen werden.
Übertragen
Sie transferieren die Risiken an Dritte, bspw. an Dienstleister oder Versicherungen.
Nichts davon ist per se falsch. Risk Management lebt von Abwägungen. Deshalb passt die Risikoakzeptanz der ISO 27001 problemlos in den IT-Alltag. Ein Risiko wird hierbei identifiziert, bewertet, das Restrisiko dokumentiert, die Geschäftsführung segnet die Entscheidung ab – und der Auditor nickt.
In der Praxis bedeutet das: Alte Server bleiben ungehärtet in Betrieb, überflüssige Dienste laufen weiter, unsichere Ports stehen offen. Der Vermerk „Risiko akzeptiert” im Risikoregister ersetzt die Handlung – nämlich das Reduzieren der Angriffsflächen.
Unter NIS2 ist Hinnehmen keine valide Option
„Wir akzeptieren das Risiko und unternehmen nichts“ – diese Haltung von IT-Verantwortlichen wird nicht länger toleriert. Gemäß § 30 BSIG sind (O-Ton) „geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen […] zu ergreifen”, um IT-Systeme, Komponenten und Prozesse zu schützen.
Ein pauschaler Risikotransfer oder eine generelle Risikoakzeptanz ist, wenn Ihr Unternehmen oder Ihre Organisation sich an NIS2 halten muss, ausgeschlossen. Trotzdem gibt es kleine Ausnahmen. Risiken, die beispielsweise für die relevanten Dienstleistungen einer Einrichtung nicht von Bedeutung sind, können akzeptiert werden. Das ist aber kein Freifahrtschein für Ihre gesamte IT-Landschaft!
🛑 Conclusio: In der ISO 27001 ist Risikoakzeptanz ein erlaubtes Gestaltungsinstrument. Unter NIS2 ist sie kein Ersatz für die Umsetzung von Maßnahmen.
Systemhärtung: Ohne geht es nicht mehr
Eine Maßnahme, die in immer mehr IT-Regularien gefordert wird – unter anderem in der ISO 27001 und bei NIS2, ebenso bei DORA und CRA – ist die sichere Konfiguration von Systemen. Auch bekannt als Secure Configuration, System Hardening oder Systemhärtung.
Die professionelle Härtung von Systemen ist deshalb kein „Nice to have” mehr, sondern ein Kernstück der gesetzlich geforderten Maßnahmen. Das bedeutet, dass Sie …
➡ eine individuelle Hardening-Strategie erarbeiten (bspw. Rapid Hardening),
➡ den Härtungsprozess strukturieren,
➡ gegebenenfalls verschiedene Standards kombinieren,
➡ das Rollout integrieren und sicher realisieren
➡ und anschließend die Wirksamkeit überwachen
➡ sowie mit einem Hardening-Audit nachweisen müssen.
All diese Schritte sind wichtig, um die Systemlandschaft von mittelständischen Unternehmen, weltweit agierenden Konzernen und insbesondere von Betreibern kritischer Infrastrukturen resilienter zu gestalten.
Nicht vergessen: Die Geschäftsleitung trägt die Verantwortung
Das BSI-Gesetz verlagert die Verantwortung an die Spitze der Organisation. Nach § 38 BSIG muss die Geschäftsleitung die Risikomanagement-Maßnahmen billigen, ihre Umsetzung überwachen und an Schulungen teilnehmen.
🛑 Das bedeutet: Bei Verstößen kann die Geschäftsführung persönlich haftbar gemacht werden!
Daraus folgt eine oft unterschätzte Pflicht: Jede Entscheidung für oder gegen eine Cybersecurity-Maßnahme muss dokumentiert und prüffest sein. Ein bloßes „Risiko akzeptiert” ohne Begründung und geprüfte Alternativen genügt dem BSI nicht.
Fazit
Die ISO 27001 bleibt ein wertvolles Fundament, unter anderem für Cybersecurity-Maßnahmen im Rahmen von NIS2. Aber mit der Erfüllung der Normvorgaben haben Sie nur einen Teil Ihrer “Hausaufgaben” erfüllt. Bekannte Angriffsflächen dürfen nicht mehr geduldet werden, sondern müssen restriktiv reduziert werden – über eine umfassende Systemhärtung.
Zudem muss sich die Geschäftsleitung bewusst sein, dass ein “Ach, wir machen das irgendwie” keine Lösung ist. Werden Lücken bekannt, können hohe Bußgelder und eine persönliche Haftung die Folge sein.
Benötigen Sie Unterstützung bei der Systemhärtung?
Möchten Sie Ihre Systeme nachhaltig härten? Wenden Sie sich gerne an uns, wir helfen Ihnen gerne bei der Implementierung einer automatisierten Systemhärtung gemäß etablierten Standards.
______
Hinweis: Die in diesem Blogbeitrag bereitgestellten Informationen dienen ausschließlich allgemeinen Informationszwecken und stellen keine rechtliche oder steuerliche Beratung dar. Falls Sie rechtliche oder steuerliche Beratung benötigen, wenden Sie sich bitte an eine Steuer- oder Rechtsanwaltskanzlei.
Bilder: Magnific AI, BSI
3 Antworten auf „„Wir akzeptieren das Risiko”: Warum dieser Satz unter NIS2 nicht mehr zieht“