
Was versteht man in der IT unter “Sicherer Konfiguration” bzw. “Secure Configuration”? Warum ist die Maßnahme so wichtig? Wie setzt man sie um? Erfahren Sie hier alles Wichtige.
Definition: Sichere Konfiguration – Was ist das eigentlich?
Bei der sicheren Konfiguration (engl. Secure Configuration) werden Anwendungen, Betriebssysteme, Netzwerke und Geräte so optimiert, dass sie deutlich besser gegen potenzielle Cyber-Bedrohungen geschützt sind.
Dabei deaktivieren Sie zum Beispiel unnötige Dienste, schließen Sicherheitslücken und implementieren sichere Einstellungen, um die Angriffsfläche eines Systems zu minimieren.
Alternative Bezeichnungen: Wie nennt man Secure Configuration noch?
Im Deutschen spricht man hauptsächlich von der “sicheren Konfiguration”, im Englischen von “Secure Configuration”. Sie wird oft auch als “Security Configuration” oder “Security Settings” bezeichnet.
Man kennt den Begriff ebenso als “Systemhärtung” bzw. “System Hardening”. Es haben sich zudem Begriffe wie “Secure Hardening” oder “IT Security Hardenig” etabliert.
Unterschiede: Sichere Konfiguration vs. Systemhärtung – Was ist anders?
Grundsätzlich gibt es keinen Unterschied zwischen der sicheren Konfiguration von IT-/IoT-/OT-Systemen und der Systemhärtung. Beide Begriffe werden synonym verwendet.
Sie beschreiben dasselbe Vorgehen, um gesamte Systemlandschaften oder einzelne Applikationen so zu konfigurieren, dass sie sicherer sind – und damit “gehärtet”.
Beispiele: Wie werden Systeme sicher konfiguriert?
Es gibt zahlreiche Maßnahmen, mit denen Sie ein IT-System wie ein Betriebssystem oder eine einzelne Applikation sicher konfigurieren können. Dazu gehören beispielsweise diese:
➡ Die regelmäßige Überprüfung der aktivierten Dienste, um sicherzustellen, dass nur notwendige Funktionen laufen.
➡ Dienste sollten nur mit minimalen Rechten betrieben und, wenn möglich, in isolierten Umgebungen ausgeführt werden.
➡ Für Wartungsschnittstellen und -zugänge gilt ebenfalls das Prinzip der minimalen Rechtevergabe (Principle of Least Privilege).
➡ Es ist wichtig, den Zugriff auf Konfigurationsdateien des Betriebssystems zu beschränken.
➡ Zudem zählen zur Secure Configuration die Abschaltung unsicherer und nicht benötigter Schnittstellen …
➡ … sowie die Deaktivierung unnötiger Autostart-Mechanismen und Betriebssystem-Komponenten.
🔻 Wenn Sie ein System professionell härten möchten, sollten Sie sich an die Hardening-Empfehlungen von BSI, CIS, DISA oder Microsoft halten. Hierbei müssen Sie pro System hunderte Einstellungen anpassen, damit sie als “sicher” gelten.
Ziele: Welche Systeme müssen sicher konfiguriert werden?
Grundsätzlich sollten alle Systeme gehärtet werden. Das heißt:
➡ Betriebssysteme wie Windows und Linux
➡ Server wie Web-, Datenbank- und E-Mail-Server
➡ Anwendungen wie Browser und Office-Programme
➡ Cloud-Dienste wie Microsoft Azure und AWS
➡ IoT-Geräte wie Smart Home Devices oder smarte Gadgets
➡ OT-Geräte wie die Steuerungssysteme von Maschinen
Ziel der sicheren Konfiguration ist es unter anderem, die jeweilige IT-Umgebung auf den aktuellen Stand der Technik zu bringen. Dies ist bei älteren Systemen wie Windows XP oder Windows 7 unmöglich, da sie nicht mehr mit Patches und Updates versorgt werden.
Wenn der Einsatz dieser veralteten Betriebssysteme dennoch notwendig ist, müssen Sie sie so weit wie möglich sicher konfigurieren. Damit wird das Risiko für erfolgreiche Cyber-Attacken bestmöglich reduziert.
🔻 Wichtig: Muss sich Ihr Unternehmen oder Organisation an NIS2 halten, gilt ein “Wir akzeptieren Schwächen” nicht mehr! Mehr darüber erfahren Sie in unserem Blogbeitrag “ISO 27001 vs NIS2”.
Umsetzung: Wie kann man Windows (Server) sicher konfigurieren?
Das lässt sich nicht mit einem Satz beantworten, da beim sogenannten OS Hardening in der Regel mindestens 500 und mehr Einstellungen angepasst werden müssen – pro Betriebssystem und Arbeitsplatz! Mehr Hintergrundinformationen darüber erhalten Sie in diesen Ratgebern von uns:
Betriebssystem: Muss man auch ein Linux-System sicher konfigurieren?
Ja, denn die verschiedenen Linux-Distributionen haben – wie jedes Betriebssystem – diverse Sicherheitslücken durch im Standard aktivierte Dienste und Funktionen. Somit bieten sie Angriffsflächen, die Hacker ausnutzen können!
Allerdings kann die sichere Konfiguration eines Linux-Computers oder -Servers herausfordernd sein. Warum, das erfahren Sie in unserem Ratgeber über die Linux-Systemhärtung.
Vorteile: Warum ist Secure Configuration so eminent wichtig?
Ein System sicher zu konfigurieren, ist kein “nice to have” mehr, sondern ein “must have”! Weshalb? Die Systemhärtung punktet mit diesen Vorteilen:
✅ Minimierung von Schwachstellen
Viele Systeme sind in ihrer Standardkonfiguration leicht angreifbar. Mittels Secure Configuration wird die Angriffsfläche deutlich reduziert. Und man schränkt die “Sammelwut der Datenkraken” ein, zu denen unter anderem die Datenspionage durch Windows gehört.
✅ Mehr Schutz vor Cyber-Angriffen
Eine ordnungsgemäß durchgeführtes Hardening in Kombination mit anderen IT-Security-Maßnahmen erschwert es “Cyber-Kriminellen”, Systeme zu kompromittieren und zu kapern, Daten zu stehlen oder gar Maschinen lahm zu legen.
✅ Vielseitiger Abwehrschirm
Eine professionell durchgeführte, sichere Konfiguration “blockt” typische Malware-Bedrohungen ab. Hier ein Beispiel, wie ein Mimikatz-Angriff dank Systemhärtung seinen Schrecken verliert:
Und: Secure Configuration hilft sogar gegen neuartige “KI-Angriffe” wie polymorphe Malware. Mehr Ergebnisse und Beispiele erhalten Sie in unserem Beitrag “Systemhärtung auf dem Prüfstand: Beispiele, Tests und echte Resultate“.
✅ Geringere Cyber-Schäden
Gelingt es Angreifern, ein IT-System zu infiltrieren, können sie sich wegen der Härtung langsamer ausbreiten. Im besten Fall richten sie dank der sicheren Konfiguration keine signifikanten Schäden an.
✅ Erfüllung von Compliance-Vorgaben
Von NIS2 und ISO 27001 über DORA bis hin zu TISAX und WLA-SCS: Immer mehr Gesetze, Regularien und Normen verlangen eine Systemhärtung bzw. Secure Configuration. Diese einzuhalten ist für die meisten Unternehmen kein “nice to have”, sondern ein “must have” – ansonsten sind ggfs. Lieferbeziehungen mit Kunden gefährdet oder es drohen Strafzahlungen.
✅ Erhalt / Verlängerung einer Cyber-Versichungs-Police
Nicht nur Regularien, sondern auch immer mehr Cyber-Versicherungen verlangen heute eine sichere Konfiguration von Systemen. Können Unternehmen keine auf Standards basierende Härtung nachweisen, erhalten sie einen Vertrag mit schlechten Konditionen (damit teurer) oder gar keine Police.
Zielgruppe: Welche Unternehmen benötigen Secure Configuration?
Alle! Gleichgültig, ob Solo-Unternehmer, Start-up, Mittelständler oder Konzern: Überall sollten IT-, OT- oder IoT-Systeme bestmöglich gehärtet bzw. sicher konfiguriert sein.
Denn: Die Frage ist nicht, ob ein Unternehmen von Hackern angegriffen wird, sondern wann. In Zeiten des zunehmenden “Cyber Wars” ist jeder ein Opfer. Dabei suchen die Angreifer oft den Weg des geringsten Widerstandes. Das sind in erster Linie ungeschützte oder schlecht gesicherte Systeme.
Bei jeder Unternehmensgröße haben erfolgreiche Cyber-Attacken unangenehme und teure Folgen. Im schlimmsten Fall führt ein Vorfall zur Insolvenz oder Pleite einer Firma. Derartiges kommt – leider – immer häufiger vor.
Intervalle: Wie oft sollte man seine sichere Konfiguration anpassen?
Wer in der IT arbeitet, weiß: Jeder Status Quo ist eine Momentaufnahme mit extrem kurzer Halbwertszeit. Besonders in großen Systemlandschaften ändert sich ständig etwas, weil neue Devices hinzugenommen und alte außer Dienst gestellt werden. Dazu kommen neue Betriebssysteme, Anwendungen, Cloud-Lösungen, Updates und dergleichen.
Das bedeutet: Die sichere Konfiguration der Systeme ist eine “Dauerbaustelle”! Eine Überprüfung sollte regelmäßig – am besten alle paar Wochen – stattfinden, mindestens einmal pro Quartal. Dafür benötigt es klar definierte Prozesse: ein Security Configuration Management.
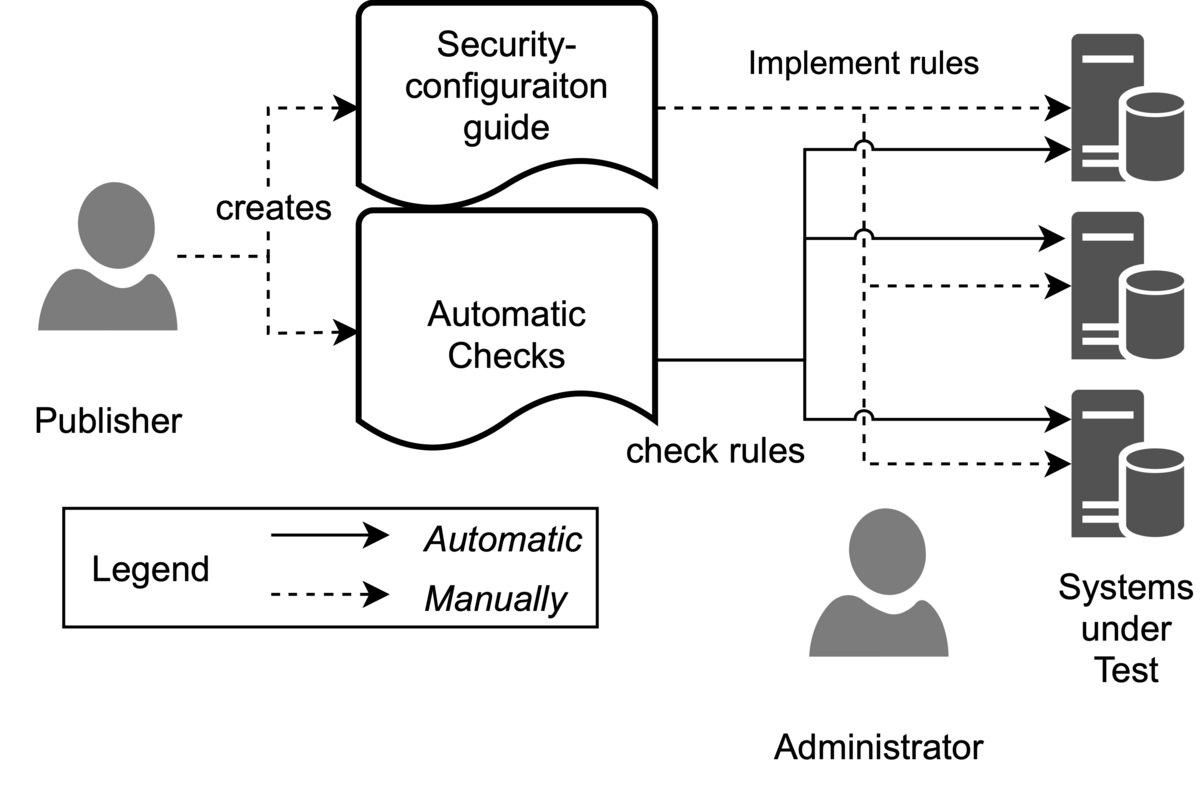
Da die sichere Konfiguration und Überprüfung der Einstellungen eine komplexe “Mammutaufgabe” ist, empfiehlt es sich, die Systemhärtung zu automatisieren. Hilfreich sind dabei Hardening-Tools wie der Enforce Administrator.
In diesem kurzen Interview mit “Smart Future of Security” erläutert Florian Bröder, Geschäftsführer der FB Pro GmbH, wie Sie Ihre Hardening-Prozesse mit dem Enforce Administrator deutlich vereinfachen können:
 Klicken Sie auf das Bild für eine größere Ansicht.
Verantwortung: Wer betreut die sichere Konfiguration der Systeme?
Die sichere Konfiguration von Systemen obliegt den IT-Sicherheitsexperten und Systemadministratoren eines Unternehmens. Da das Hardening sehr zeitaufwändig sein kann und viel Fachwissen erfordert, wird es häufig an externe Dienstleister ausgelagert.
Dabei ist es eminent wichtig, dass diese nicht nur einmalig für die grundlegende Systemhärtung hinzugezogen werden, sondern regelmäßig. Denn wie im letzten Punkt erwähnt, ist ein permanentes Security Configuration Management erforderlich.
Haftung: Muss sich die Geschäftsführung mit Secure Configuration beschäftigen?
Ja! Neben den Ausführenden ist auch das Management in der Pflicht. Dies sind zum einen die IT-Verantwortlichen, also der IT-Leiter, der CISO und/oder der CTO. Auch die (in vielen Fällen fachfremde) Geschäftsleitung muss sich mit dem Thema “Systemhärtung” bzw. “Sichere Konfiguration” auseinandersetzen.
Warum? Geschäftsführer sind dafür verantwortlich, Schaden von ihrem Unternehmen abzuwenden – dazu gehören auch Cyber-Angriffe. Wird IT-Sicherheit nicht zur “Chefsache” gemacht, kann dies für die Unternehmensleitung schwerwiegende Folgen haben, bis hin zu hohen Bußgeldern.
Audit: Wie überprüft man, ob Systeme wirklich sicher konfiguriert sind?
Um herauszufinden, ob die Secure Configuration bei einer Anwendung oder bei einem Betriebssystemen wirklich gut umgesetzt wurde, benötigt man spezielle Tests. Eine Möglichkeit sind Pentests oder MDR-Systeme, welche Schwachstellen und Anomalien in IT-Landschaften aufdecken.
Genauer ist ein Check mit dem AuditTAP. Dieses kostenfreie Tool wurde speziell dafür entwickelt, die Härtung von Applikationen und Betriebssystem gemäß verschiedenen Standards zu überprüfen. Der sog. AuditTAP Risk Score zeigt Ihnen auf einen Blick, wie (un)sicher das jeweils getestete System konfiguriert ist.

Optimierung: Lässt sich die sichere Konfiguration von Systemen automatisieren?
Ja! Mit einem Tool wie dem Enforce Administrator führen Sie Systemhärtungen auf Basis weltweit anerkannter Standards durch. Dazu gehören die aktuellsten Secure-Configuration-Empfehlungen des BSI (Bundesamt für Sicherheit in der Informationstechnik), der DISA (Defense Information Systems Agency), dem CIS (Center for Internet Security) und dem ACSC (Australian Cyber Security Center) sowie die Hardening Benchmarks von Microsoft.
⏬ Download: Enforce Administrator
Produktbroschüre (PDF)
Mit dem Enforce Administrator härten Sie unter anderem Windows 10/11- und Windows-Server-Systeme wie auch Office-Anwendungen und Browser – und das auch bei komplexen und sehr großen IT-Systemlandschaften. Ganz zentral, automatisiert und dauerhaft.
Gut zu wissen: Die Automatisierung der sicheren Konfiguration wird von immer mehr Instanzen und Regularien gefordert, unter anderen von der European Union Agency for Cybersecurity (ENISA). Im NIS2-Ratgeber der ENISA steht zum Beispiel:
“Employ automated mechanisms to centrally manage, apply and verify configuration settings for software and hardware, including mobile devices and the entity’s connected vehicles.”
Haben Sie noch Fragen?
Wollen Sie mehr über Systemhärtung erfahren und praktische Tipps zur sicheren Konfiguration von Systemen erhalten? Folgen Sie uns auf LinkedIn oder studieren Sie unsere Hardening FAQ!
Oder möchten Sie wissen, wie Sie eine (automatisierte) Systemhärtung professionell realisieren und in Ihrem Unternehmen implementieren können? Sprechen Sie uns an – unsere Experten sind gerne für Sie da!
______
Hinweis: Die in diesem Blogbeitrag bereitgestellten Informationen dienen ausschließlich allgemeinen Informationszwecken und stellen keine rechtliche oder steuerliche Beratung dar. Falls Sie rechtliche oder steuerliche Beratung benötigen, wenden Sie sich bitte an eine Steuer- oder Rechtsanwaltskanzlei.
Bild: Freepik